Módulo 02Prática avançada
Tecnologia > Infraestrutura, Cloud e Seguranca · Matrícula grátis ativa
Curso de Hacker Grátis Online com Certificado
TL;DR: Um curso de hacker grátis ensina a avaliar sistemas com autorização, localizar vulnerabilidades e recomendar correções. Nesta formação, você estuda online por 240 horas, pratica procedimentos orientados e registra resultados. O foco é o trabalho ético, dentro de um escopo definido e com finalidade profissional.
- 240h de carga horária
- 1ª matrícula grátis
- Certificado com QR de verificação
- Certificado emitido é seu para sempre
O que você vai aprender
- Compreender os fundamentos de Hacker e seus principais termos
- Identificar quando e como aplicar Hacker em situações reais de estudo, trabalho ou projeto pessoal
- Seguir um cronograma organizado para evoluir com consistência
- Praticar com exercícios guiados, checklists e estudos de caso
- Reconhecer erros comuns e critérios de qualidade antes de avançar
- Construir um plano de continuidade após a conclusão da trilha
Válido só hoje · para alunos novosGrátis 1ª matrícula · sem cartãoComeçar grátis
O curso inteiro em uma página
Cada formação vem com mapa mental navegável do conteúdo — para revisar em minutos o que você estudou em horas.
Carregando o mapa mental…
Certificados e documentos da formação
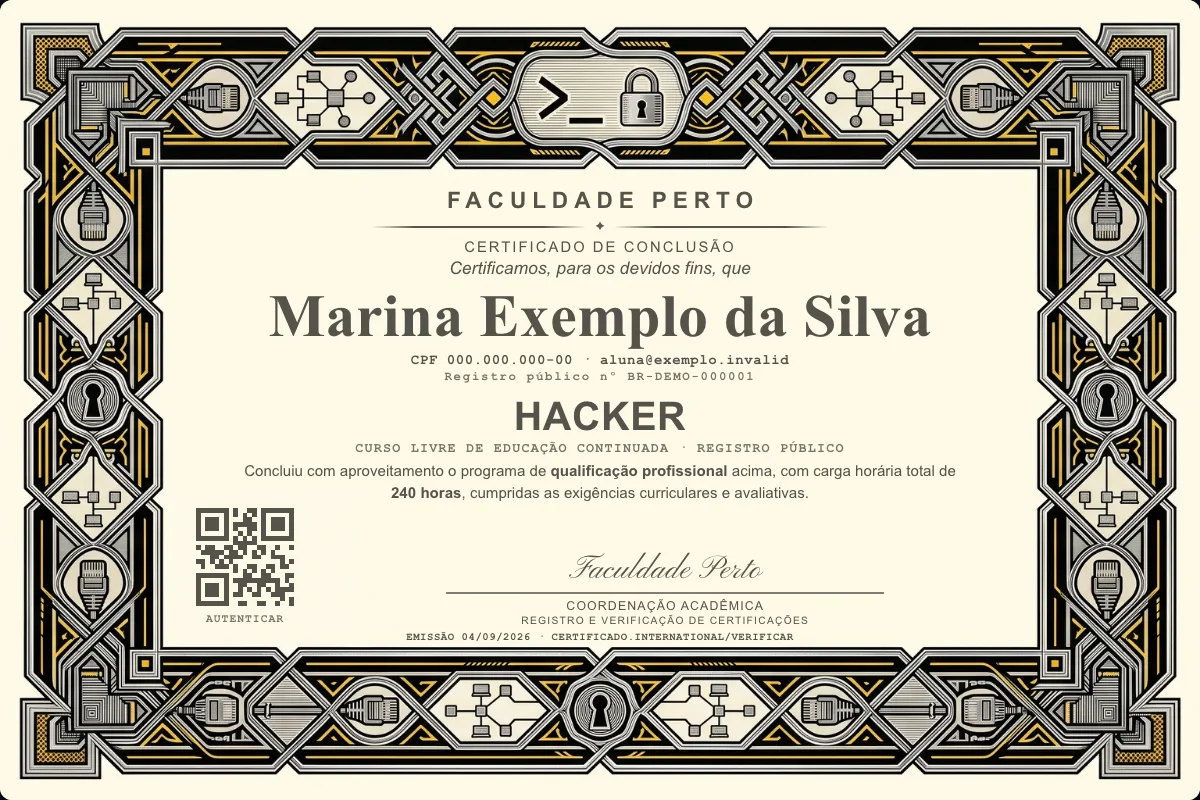
Ele é a credencial principal da formação. Título profissional, registro internacional, declaração de matrícula e proficiência internacional são documentos complementares, cada um com número próprio. Cada documento sai com número de registro público e QR Code de verificação.
Faculdade Perto
Conferimos o título de
Hacker
por conclusão do programa de formação de 240 horas e aprovação nas avaliações
TIT-2026-000000título com registro público
Registro Profissional
Internacional
International Professional Registry
Nº de registro · Registry no.
REG-INTL-2026-000000
- Titular
- Nome do Aluno
- Título
- Hacker
- Emissão
- DD/MM/AAAA
- Validade
- Vitalícia
registro público verificável · certificado.faculdadeperto.com/verificar
Declaração de matrícula
Emitida no ato da matrícula: comprova o vínculo com o curso desde o primeiro dia, com registro próprio e QR de verificação.
Validação internacional
O registro é público e verificável de qualquer país — a versão internacional acompanha o título profissional.
Seu curso, no seu ritmo
Sua primeira matrícula é gratuita. Acesse seus estudos pela área do aluno, no celular ou no computador.
- Conteúdo organizado
Encontre os materiais do curso em um só lugar.
- Estude onde preferir
Acesse a área do aluno pelo celular ou computador.
- Volte quando quiser
Entre novamente para continuar seus estudos.
O que é um curso de hacker ético e o que faz o profissional?
TL;DR: Um curso de hacker grátis ensina a avaliar sistemas com autorização, localizar vulnerabilidades e recomendar correções. Nesta formação, você estuda online por 240 horas, pratica procedimentos orientados e registra resultados. O foco é o trabalho ético, dentro de um escopo definido e com finalidade profissional.
O hacking ético combina testes de vulnerabilidade e de intrusão para verificar controles e orientar contramedidas. O profissional observa redes, aplicações ou equipamentos, reúne evidências e avalia o impacto de cada achado. Depois, transforma a análise em um relatório compreensível para quem corrigirá o problema. A atividade exige planejamento, acompanhamento dos testes e respeito aos limites técnicos definidos antes da execução. Fonte: referência.
| Categoria | Autorização e finalidade | Consequência |
|---|---|---|
| White hat | Atua com autorização explícita para avaliar e melhorar a segurança. | Documenta falhas e orienta correções. |
| Gray hat | Pode ultrapassar limites ou agir sem uma permissão suficientemente clara. | Cria riscos legais e operacionais. |
| Black hat | Age com intenção maliciosa para roubar, manipular ou destruir informações. | Pode causar fraude, indisponibilidade ou perda de dados. |
O trabalho diário pode envolver reconhecimento autorizado, análise de vulnerabilidades, exploração controlada e revisão de código. Ferramentas ajudam a observar tráfego ou validar uma hipótese, porém nenhuma ferramenta substitui o raciocínio profissional. O resultado útil explica onde está a falha, qual ativo foi afetado e como reduzir o risco. Um teste de intrusão típico percorre 6 fases, da definição do escopo até o relatório final. Fonte: referência.
Para quem é o curso de hacker?
O curso atende quem deseja começar em segurança ofensiva de forma ética, estudar no próprio ritmo e construir uma base antes de buscar especializações. Você pode entrar mesmo sem experiência profissional, desde que aceite praticar somente em ambientes autorizados e tenha disposição para cumprir a trilha de 240 horas.
O perfil iniciante inclui estudantes de tecnologia, profissionais de suporte e pessoas vindas de redes, conformidade ou privacidade. Essas experiências podem contribuir para uma carreira em segurança, pois aproximam o aluno de sistemas reais e de regras organizacionais. Ainda assim, cada origem deixa lacunas diferentes. Quem domina suporte talvez precise estudar aplicações; quem conhece normas pode precisar desenvolver prática técnica. Fonte: referência.
- Você quer distinguir avaliação autorizada de invasão maliciosa.
- Você precisa entender redes, aplicações e controles antes de testar falhas.
- Você busca prática orientada, revisão e checklists de qualidade.
- Você precisa aprender a registrar evidências e propor correções.
- Você procura formação online com certificado verificável.
Uma referência de fundamentos descrita na literatura reúne 9 módulos e 38 horas, com a finalidade de preparar estudos posteriores. Esta trilha oferece 240 horas, portanto exige planejamento maior e continuidade. A carga, sozinha, não comprova domínio profissional. Ela mostra o espaço disponível para estudar conceitos, executar atividades orientadas e revisar o próprio trabalho. Fonte: referência.
- P: curso hacker do bem é bom? R: O nome não basta para avaliar qualidade. Confira se a formação aborda autorização, escopo, vulnerabilidades, documentação e correção. Nesta trilha, esses critérios organizam as 240 horas e deixam claro o limite entre prática profissional e atividade maliciosa.
Como funciona a matrícula grátis?
A primeira matrícula grátis libera sua entrada no curso sem cobrança e sem transformar a oferta em teste temporário. Você escolhe a formação, confirma os dados solicitados e inicia a trilha online. A gratuidade informada vale para a primeira matrícula, exatamente dentro desse limite.
- Escolha o curso: confirme que a página identifica Hacker ético, modalidade online e carga de 240 horas.
- Revise a oferta: verifique se esta será sua primeira matrícula gratuita e leia as condições exibidas antes da confirmação.
- Informe os dados: preencha o cadastro necessário para vincular seu progresso e os documentos posteriores à sua identidade.
- Confirme a matrícula: finalize somente quando o resumo mostrar o valor de R$ 0 para a primeira inscrição.
- Comece os estudos: acesse os módulos no seu ritmo e mantenha uma rotina compatível com a carga total.
A regra evita a principal dúvida sobre a oferta: grátis significa ausência de cobrança na primeira matrícula. Você não precisa interpretar a palavra como desconto parcial nem como promessa vaga de acesso futuro. O limite também fica visível, pois a informação não afirma que todas as matrículas seguintes terão o mesmo valor. Guarde a confirmação exibida no cadastro para consultar os dados da inscrição.
Antes de avançar, confira nome do curso, modalidade e carga horária. Essa revisão leva poucos minutos e reduz erros de escolha ou cadastro. Caso a tela mostre qualquer condição diferente da descrita, interrompa a confirmação e procure o canal de atendimento. O ponto fraco aqui é depender da leitura correta dos dados apresentados no momento da matrícula, por isso o resumo final merece atenção.
O que você aprende no curso de hacker grátis?
Nas 240 horas, você constrói fundamentos de segurança, aprende a delimitar avaliações autorizadas e pratica o registro de vulnerabilidades. A trilha também conecta redes, aplicações e resposta a incidentes. Revisões e checklists ajudam a verificar se as evidências sustentam cada conclusão antes da entrega.
| Bloco de aprendizagem | O que você estuda | Aplicação prática |
|---|---|---|
| Ética e escopo | Autorização, limites, período e comunicação com responsáveis. | Evitar ações fora do ambiente permitido. |
| Redes e infraestrutura | Exposição, firewalls e sistemas de prevenção de intrusão. | Observar o que terceiros conseguem alcançar. |
| Aplicações | Validação de entradas, XSS e SQL injection. | Relacionar entradas inseguras aos riscos do sistema. |
| Credenciais | Senhas fracas e controles de acesso. | Identificar condições recorrentes de acesso indevido. |
| Pentest | Coleta, análise, exploração autorizada e pós-exploração controlada. | Executar um processo metódico dentro do escopo. |
| Incidentes | Preparação, coleta de dados e remediação. | Apoiar decisões diante de uma violação. |
| Relatórios | Evidências, impacto e recomendações. | Converter achados técnicos em ações de correção. |
Uma vulnerabilidade é uma fraqueza que pode expor um ativo ou reduzir a eficácia de um controle. Na infraestrutura, você observa posição e configuração de firewalls, além da exposição percebida por terceiros. Em aplicações, aprende por que entradas sem validação podem chegar ao navegador ou ao banco de dados. A confirmação de uma falha ocorre somente em ambiente autorizado e controlado. Fonte: referência.
A grade usa sequência porque cada etapa depende da anterior. Você precisa compreender o ativo antes de interpretar a falha, e precisa validar o achado antes de recomendar uma correção. O estudo de fundamentos também prepara especializações posteriores. Uma referência introdutória da área reserva 38 horas para fundamentos, enquanto programas amplos podem chegar a 1.200 ou 1.500 horas. Isso mostra que 240 horas formam uma base relevante, porém delimitada. Fonte: referência.
Como são as técnicas e práticas da profissão?
As práticas começam com escopo autorizado, seguem para coleta e validação controlada e terminam em relatório. Você aprende a formular uma hipótese, reunir evidências suficientes e interromper ações que excedam os limites combinados. O valor profissional aparece quando o achado orienta uma correção verificável.
- Defina ativos, período permitido, contatos responsáveis e ações proibidas.
- Colete informações relevantes sem ultrapassar o ambiente indicado.
- Analise vulnerabilidades e descarte resultados sem evidência suficiente.
- Faça exploração autorizada com impacto controlado e registro das ações.
- Avalie as consequências observáveis, preservando dados e disponibilidade.
- Entregue relatório com evidência, risco e recomendação de correção.
Em campanhas Red Team, o Time to Detect (TTD) mede o intervalo entre o início do incidente e a atuação real de um analista. Um alerta automático, sozinho, não encerra a medição. O primeiro registro de incidente pode marcar o início efetivo do tratamento. Essa distinção mostra se pessoas e processos conseguem transformar sinais técnicos em resposta. Fonte: referência.
O Time to Mitigate (TTM) mede quanto tempo passa até uma ação de contenção, como bloqueio no firewall ou isolamento de rede. A avaliação pode registrar também a colaboração entre segurança e TI durante incidentes críticos. Testes curtos tendem a produzir achados de vulnerabilidade; operações Red Team observam campanhas prolongadas e lacunas defensivas. Portanto, contar falhas oferece uma visão incompleta do desempenho organizacional. Fonte: referência.
Quais fatos e histórias explicam a área?
A história prática da segurança mostra que popularidade técnica e risco real podem seguir direções diferentes. Um tema muito pesquisado pode causar menos perda que uma fraude pouco estudada. Por isso, o hacker ético prioriza ativos, impacto e evidências, em vez de escolher testes pela fama da técnica.
Senhas fracas continuam ligadas a acessos não autorizados em redes, computadores e aplicações. Enumerar todas as combinações possíveis exigiria espaço impraticável, então ferramentas geram tentativas durante a execução. Documentos e arquivos compactados protegidos também podem ficar expostos quando usam credenciais previsíveis. O fato muda a prioridade: políticas e armazenamento de senhas precisam de avaliação sistemática. Fonte: referência.
| Fato menos óbvio | O que significa no teste |
|---|---|
| XSS baseado em DOM pode ocorrer durante a manipulação de dados no navegador. | A revisão precisa acompanhar o fluxo dos dados no cliente, não somente a resposta do servidor. |
| Uma conferência humana de assinatura apresenta erros até entre profissionais. | Controles financeiros não devem depender de percepção visual tratada como infalível. |
| Fotografias podem dissuadir fraudes, mas pessoas ainda erram ao reconhecer rostos. | Biometria e identificação precisam considerar limitações cognitivas. |
| TOCTTOU explora o intervalo entre verificar uma condição e usar o resultado. | Mudanças simultâneas de estado podem quebrar uma decisão antes considerada segura. |
Outro fato decisivo é a diferença entre evento e incidente. Evento representa uma ocorrência observável; incidente envolve violação ou ameaça de violação de uma política. Essa separação reduz alarmes tratados sem contexto e ajuda a concentrar recursos. A remediação funciona quando remove o invasor, melhora o ambiente e permite detectar novos comprometimentos com rapidez. Uma solução única não atende todos os casos. Fonte: referência.
Quanto ganha um hacker ético?
A remuneração não tem faixa numérica informada no material fornecido. No Brasil, ela varia conforme experiência, função, responsabilidades e complexidade do ambiente protegido. Use esses fatores para comparar oportunidades concretas, pois atribuir um valor único criaria uma precisão que os dados disponíveis não sustentam.
| Fator | Como pode alterar a remuneração | O que observar na vaga |
|---|---|---|
| Experiência | Funções especializadas costumam exigir vários anos de atuação. | Autonomia esperada e histórico exigido. |
| Área | Pentest, incidentes, arquitetura ou consultoria pedem competências diferentes. | Tipo de atividade predominante. |
| Responsabilidade | Decisões com impacto amplo aumentam a complexidade do papel. | Escopo técnico e poder de decisão. |
| Prática | Conhecimento demonstrável ajuda a sustentar análises e recomendações. | Testes, estudos de caso ou experiência solicitada. |
| Ambiente | Infraestruturas complexas ampliam as disciplinas envolvidas. | Sistemas, redes e requisitos do negócio. |
Consultores podem atuar em estratégia, perícia judicial, testes de intrusão ou infraestrutura. Analistas acompanham ameaças e vulnerabilidades, enquanto arquitetos projetam contramedidas. O CISO ocupa uma função executiva e coordena a segurança da organização. Esses cargos têm níveis de responsabilidade distintos, então misturar todos em uma média salarial prejudica a comparação. Fonte: referência.
- P: quanto ganha um hacker ético? R: O dossiê não apresenta salário numérico. Compare vagas com função equivalente, experiência semelhante e responsabilidades próximas. Considere ainda especialização e complexidade do ambiente, pois o mesmo título pode representar trabalhos diferentes.
- P: qual o melhor curso de hacker do Brasil? R: Não há base para apontar um vencedor. Compare carga de 240 horas, prática autorizada, escopo, documentação e aderência ao objetivo profissional. O critério precisa ser verificável antes de qualquer conclusão.
Quanto custa e por que é grátis?
A primeira matrícula custa R$ 0. A gratuidade permite iniciar esta formação online sem cobrança pela primeira inscrição, dentro da regra apresentada. A página não atribui a oferta a parceiro externo nem promete gratuidade ilimitada para matrículas futuras. Você recebe exatamente a condição declarada.
O catálogo reúne +5.000 cursos, o que permite oferecer diferentes trilhas dentro da mesma plataforma. Nesta página, a regra relevante continua específica: primeira matrícula gratuita no curso de Hacker ético, com 240 horas. O tamanho do catálogo ajuda você a planejar estudos complementares, mas não muda os limites desta oferta. Consulte o resumo da matrícula antes de concluir o cadastro.
Gratuidade também não reduz a responsabilidade do estudante. A carga prevista exige estudo, prática orientada e revisão. Se você reservar 12 horas por semana, por exemplo, ainda precisará organizar um período prolongado para percorrer 240 horas, embora a duração real dependa do seu ritmo. Esse cálculo serve para planejamento e não cria um prazo oficial de conclusão.
- P: curso de hacker gratuito com certificado? R: Sim. A primeira matrícula é grátis, a formação ocorre online e possui 240 horas. Depois de cumprir a trilha, você conta com certificado digital de registro público, verificável por QR Code.
Quais são as limitações e para quem o curso não serve?
Esta formação é um curso livre, não substitui graduação ou curso técnico e não exige reconhecimento do MEC. Ela oferece uma base educacional de 240 horas. O curso não serve para quem busca habilitação regulada, prática em sistemas alheios ou promessa automática de emprego.
- Não serve para executar testes sem autorização explícita do proprietário.
- Não serve para quem procura conteúdo voltado a roubo, manipulação ou destruição de dados.
- Não substitui experiência prática contínua em ambientes permitidos.
- Não comprova domínio avançado de todas as disciplinas de cibersegurança.
- Não oferece faixa salarial garantida nem contratação automática.
- Não atende quem exige modalidade presencial.
A carga de 240 horas precisa ser lida em perspectiva. Uma formação introdutória citada na literatura possui 9 módulos e 38 horas, enquanto um mestrado descrito na mesma área prevê de 1.200 a 1.500 horas. A comparação mostra que esta trilha ultrapassa uma introdução curta, porém permanece distante de uma formação acadêmica extensa. Fonte: referência.
O ponto fraco aqui é a ausência de convivência presencial e de experiência profissional dentro de uma equipe real. Você estuda no próprio ritmo, o que pede disciplina para revisar procedimentos e reconhecer dúvidas. Competências avançadas dependem de especialização e atuação contínua. A infraestrutura envolve software, hardware, redes e pessoas, e manter domínio profundo de todas essas frentes é difícil. Fonte: referência.
- P: curso hacker black hat? R: Esta formação aborda hacking ético. Black hat descreve atuação maliciosa, como roubar ou destruir informações. Sem permissão explícita, uma atividade técnica fica fora do escopo profissional ensinado.
- P: curso de hacker presencial? R: Esta oferta é online e permite estudo no próprio ritmo. Quem precisa de encontros presenciais deve comparar modalidade, carga horária e oportunidades de prática autorizada antes da matrícula.
Como funcionam certificado, crachá digital e registro profissional?
Ao concluir a trilha, você conta com certificado digital de registro público, verificável por QR Code. O dossiê não confirma um crachá digital separado nem registro em conselho profissional. O registro mencionado pertence ao certificado e permite conferir sua autenticidade publicamente.
| Item | O que está confirmado | Limite da informação |
|---|---|---|
| Certificado | Documento digital ligado à conclusão da formação de 240 horas. | Comprova a conclusão do curso livre. |
| QR Code verificável | Permite consultar o registro público do certificado. | A verificação confirma o documento, não experiência profissional. |
| Crachá digital | Não há confirmação no dossiê fornecido. | Não deve ser prometido como entrega autônoma. |
| Registro profissional | Existe registro público do certificado. | Não há promessa de inscrição em órgão profissional. |
Essa distinção evita apresentar o documento além do que ele comprova. O certificado registra que você concluiu a trilha indicada, com sua carga de 240 horas. Empregadores ainda podem avaliar prática, experiência e adequação à função. Certificações de segurança externas também variam em abrangência e podem exigir testes práticos, por isso devem ser escolhidas conforme o objetivo profissional. Fonte: referência.
Use a verificação quando precisar compartilhar a conclusão com recrutadores ou outras pessoas interessadas. O QR Code reduz a dependência de uma conferência visual subjetiva, pois conduz ao registro público correspondente. Essa cautela é relevante: verificações humanas de assinaturas podem apresentar erros, inclusive entre examinadores treinados. A consulta ao registro oferece um critério objetivo para conferir o documento apresentado. Fonte: referência.
Como emitir certificado, versão em inglês e declaração de matrícula?
A emissão depende do documento desejado. O certificado fica ligado à conclusão da trilha, enquanto a declaração de matrícula comprova sua inscrição. A versão em inglês deve ser solicitada ou selecionada no fluxo disponível. Confira dados pessoais e curso antes de gerar cada arquivo.
- Acesse sua área: entre com o cadastro usado na primeira matrícula, pois ele vincula você à formação de 240 horas.
- Escolha o documento: localize certificado, versão em inglês ou declaração de matrícula, conforme a finalidade.
- Revise os dados: confirme seu nome, identificação do curso e carga horária antes da emissão.
- Para o certificado, verifique se a trilha aparece como concluída e gere o documento digital.
- Para a versão em inglês, use a opção correspondente quando estiver disponível no fluxo de documentos.
- Para a declaração, gere o comprovante associado à matrícula ativa e confira a data registrada.
- Abra o arquivo final e teste o QR Code quando ele fizer parte do certificado verificável.
Os três documentos atendem finalidades diferentes. O certificado comprova conclusão, a versão em inglês apresenta essa informação em outro idioma e a declaração registra matrícula. Evite usar a declaração como prova de conclusão. Também confira a grafia do nome antes da emissão, pois divergências podem dificultar a associação entre documento, cadastro e pessoa.
O dossiê confirma o certificado digital verificável, mas não descreve botões, prazos ou telas específicas do processo. Por isso, o passo seguro é seguir os nomes exibidos na área do estudante e consultar o atendimento se uma opção estiver ausente. Essa limitação impede prometer emissão instantânea ou um caminho de interface que pode mudar.
Quais cursos expandem a formação?
Quatro cursos complementares ampliam partes específicas da trilha: cibersegurança, administração de redes, análise de redes e auditoria informática. Escolha pelo tipo de lacuna que você encontrou durante as 240 horas. O catálogo possui +5.000 cursos, mas uma sequência curta e coerente evita acumular matrículas sem aplicação.
- Cibersegurança: fortalece riscos e controles, além de conectar vulnerabilidades à resposta a incidentes. É a escolha mais direta quando você quer ampliar a visão geral da área.
- Administração de redes: desenvolve a base de infraestrutura usada para interpretar serviços, exposição e controles durante avaliações autorizadas.
- Análise de redes: aprofunda a observação de tráfego e do comportamento de sistemas conectados. A opção faz sentido quando você precisa sustentar achados com evidências de comunicação.
- Auditoria informática: acrescenta conformidade e requisitos à visão técnica. Ela ajuda a separar a eficácia prática de um controle do atendimento formal a uma regra.
Testes de vulnerabilidade e de intrusão verificam se os controles existem e funcionam. Auditorias avaliam requisitos formais de conformidade. As abordagens podem ser integradas, pois respondem a perguntas diferentes sobre o mesmo ambiente. Administração e análise de redes também ajudam a entender causas operacionais, como problemas de patches ou gestão de mudanças. Fonte: referência.
Monte a próxima etapa a partir de evidências do seu estudo. Se redes dificultaram seus exercícios, avance primeiro por administração ou análise de redes. Se você entendeu as falhas, mas teve dificuldade para relacioná-las a políticas, escolha auditoria informática. Cibersegurança oferece continuidade mais ampla. Isso não serve se você pretende colecionar cursos sem praticar em ambientes autorizados e revisar os resultados.
Para expandir o que você aprendeu
A matrícula grátis vale para um curso — estes complementam a formação de Hacker.
Perguntas frequentes
curso hacker do bem é bom
A qualidade de um curso não pode ser concluída apenas pelo nome. Avalie se o conteúdo diferencia atuação autorizada de atividade maliciosa, ensina escopo, análise de vulnerabilidades, correção e documentação, e mantém limites éticos e legais. Nesta trilha, esses princípios orientam a formação de 240 horas.
curso hacker do bem vale a pena
Pode valer a pena quando a proposta corresponde ao seu objetivo e oferece fundamentos, prática orientada, revisão e critérios de qualidade. Considere também a carga de 240 horas, o estudo no próprio ritmo e o certificado verificável. A formação é educacional e não substitui uma graduação.
existe curso de hacker
Sim. Existem formações educacionais sobre hacking ético, com fundamentos, testes de vulnerabilidade, testes de intrusão, resposta a incidentes e documentação. Este curso reúne uma trilha online de 240 horas, com módulos sequenciais, prática orientada e certificado digital verificável, sempre respeitando autorização e limites técnicos, éticos e legais.
o que faz um hacker etico
Um hacker ético avalia redes, aplicações ou equipamentos com autorização, buscando vulnerabilidades antes que sejam exploradas por atacantes. O trabalho pode envolver reconhecimento, exploração controlada, documentação das falhas e recomendação de correções dentro de um escopo definido.
como ser hacker etico
Comece pelos fundamentos de segurança, redes, aplicações e gestão de riscos. Depois, pratique apenas em ambientes autorizados e desenvolva competências para analisar vulnerabilidades, registrar evidências, recomendar correções e elaborar relatórios.
quanto ganha um hacker etico
O material não informa uma faixa salarial numérica. A remuneração varia conforme experiência, especialização, função, responsabilidades e contexto de atuação, que pode envolver testes de intrusão, resposta a incidentes, arquitetura, análise ou consultoria.
curso de hacker gratuito com certificado
A primeira matrícula é grátis, e esta formação online possui carga de 240 horas. Ao concluir a trilha, o estudante conta com certificado digital de registro público verificável por QR Code.
curso de hacker avançado
A trilha combina fundamentos, módulos sequenciais, prática orientada, revisão estruturada e checklists de qualidade. Competências avançadas também dependem de experiência prática, especialização e atuação contínua em ambientes autorizados.
curso de hacker presencial
Esta oferta foi estruturada para estudo online e no próprio ritmo. Quem procura uma modalidade presencial deve comparar formato, conteúdo, carga horária e oportunidades de prática autorizada antes de escolher.
curso hacker black hat
Black hat identifica atividades maliciosas voltadas a roubar, manipular ou destruir informações e sistemas. Este curso possui caráter educacional e aborda hacking ético, que exige autorização explícita, finalidade profissional e respeito aos limites legais.
curso de hacker pentest
Pentest é uma avaliação metódica de redes, aplicações ou equipamentos. O processo pode incluir definição de escopo, coleta de informações, análise de vulnerabilidades, exploração autorizada, pós-exploração controlada e relatório com recomendações de correção.
qual o melhor curso de hacker do brasil
Não existe base fornecida para declarar um único curso como o melhor. Compare fundamentos, prática orientada, limites éticos, definição de escopo, documentação, carga horária, formato de estudo e aderência aos seus objetivos profissionais.
Comece agora — a primeira matrícula é grátis
E-mail, código de confirmação, e o curso de Hacker já aparece liberado em Meus cursos. Sem cartão.
Garantir minha matrícula grátisNossos cursos são livres: servem para você aprender e comprovar o que sabe na teoria. Eles não valem como faculdade nem como curso técnico. Se você precisa de um certificado com chancela do MEC, dá para pedir pelo suporte, pagando uma taxa à parte.