Módulo 02Prática avançada
Tecnologia > Infraestrutura, Cloud e Seguranca · Matrícula grátis ativa
Curso de Auditoria Informática Grátis Online com Certificado
O curso de auditoria informática grátis oferece uma formação educacional de 240 horas para avaliar riscos, acessos e controles de TI. O auditor de tecnologia da informação examina evidências, identifica fragilidades e verifica se as medidas de segurança protegem os ativos conforme as necessidades da organização.
- 240h de carga horária
- 1ª matrícula grátis
- Certificado com QR de verificação
- Certificado emitido é seu para sempre
O que você vai aprender
- Compreender os fundamentos de Auditoria Informática e seus principais termos
- Identificar quando e como aplicar Auditoria Informática em situações reais de estudo, trabalho ou projeto pessoal
- Seguir um cronograma organizado para evoluir com consistência
- Praticar com exercícios guiados, checklists e estudos de caso
- Reconhecer erros comuns e critérios de qualidade antes de avançar
- Construir um plano de continuidade após a conclusão da trilha
Válido só hoje · para alunos novosGrátis 1ª matrícula · sem cartãoComeçar grátis
O curso inteiro em uma página
Cada formação vem com mapa mental navegável do conteúdo — para revisar em minutos o que você estudou em horas.
Carregando o mapa mental…
Certificados e documentos da formação
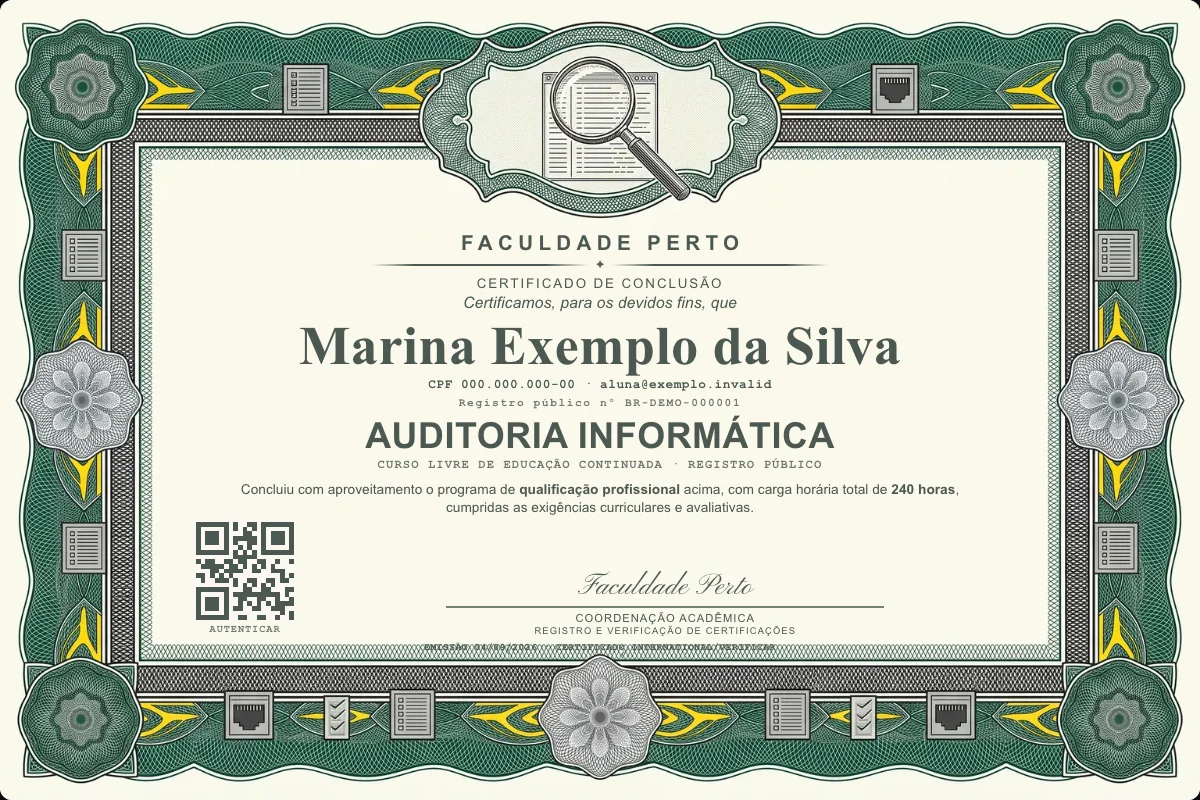
Ele é a credencial principal da formação. Título profissional, registro internacional, declaração de matrícula e proficiência internacional são documentos complementares, cada um com número próprio. Cada documento sai com número de registro público e QR Code de verificação.
Faculdade Perto
Conferimos o título de
Auditoria Informática
por conclusão do programa de formação de 240 horas e aprovação nas avaliações
TIT-2026-000000título com registro público
Registro Profissional
Internacional
International Professional Registry
Nº de registro · Registry no.
REG-INTL-2026-000000
- Titular
- Nome do Aluno
- Título
- Auditoria Informática
- Emissão
- DD/MM/AAAA
- Validade
- Vitalícia
registro público verificável · certificado.faculdadeperto.com/verificar
Declaração de matrícula
Emitida no ato da matrícula: comprova o vínculo com o curso desde o primeiro dia, com registro próprio e QR de verificação.
Validação internacional
O registro é público e verificável de qualquer país — a versão internacional acompanha o título profissional.
Seu curso, no seu ritmo
Sua primeira matrícula é gratuita. Acesse seus estudos pela área do aluno, no celular ou no computador.
- Conteúdo organizado
Encontre os materiais do curso em um só lugar.
- Estude onde preferir
Acesse a área do aluno pelo celular ou computador.
- Volte quando quiser
Entre novamente para continuar seus estudos.
O que é o curso de auditoria informática e o que faz um auditor de tecnologia da informação?
O curso de auditoria informática grátis oferece uma formação educacional de 240 horas para avaliar riscos, acessos e controles de TI. O auditor de tecnologia da informação examina evidências, identifica fragilidades e verifica se as medidas de segurança protegem os ativos conforme as necessidades da organização.
O trabalho começa pela distinção entre ativo, vulnerabilidade, ameaça e risco. Ativo é um recurso valioso que precisa de proteção. Vulnerabilidade é uma fraqueza explorável, enquanto ameaça representa o potencial de exploração. O risco combina a probabilidade do evento com a magnitude do dano. Essa sequência ajuda você a justificar prioridades com evidências, em vez de classificar toda falha como igualmente urgente. Fonte: Computer Security: Principles and Practice, cap. 128.
Outra referência central é a tríade CIA, formada por confidencialidade, integridade e disponibilidade. Uma exposição indevida afeta a confidencialidade. Uma alteração sem autorização compromete a integridade. Uma interrupção impede o acesso necessário e atinge a disponibilidade. O auditor relaciona cada risco aos controles existentes, verifica lacunas e registra as consequências previsíveis para o serviço. Fonte: Practical Cloud Security, cap. 3.
- Examinar eventos de autenticação e alterações de acesso.
- Verificar mudanças de configuração que possam enfraquecer a segurança.
- Comparar privilégios concedidos com as necessidades de cada função.
- Avaliar se a recuperação atende ao tempo aceitável de indisponibilidade.
Na prática, a profissão exige critérios verificáveis. Um alerta isolado pode ter causas diferentes, por isso o auditor reconstrói o contexto antes de concluir. Mensagens bloqueadas por filtros, por exemplo, podem indicar uma mudança maliciosa no servidor de encaminhamento. Um dispositivo tentando acessar endereços nocivos também pode estar comprometido, mas outras hipóteses precisam ser investigadas. Fonte: Cybersecurity All-in-One for Dummies, cap. 16.
Para quem é o curso de auditoria informática?
O curso atende quem precisa organizar uma base sobre controles, riscos e evidências em ambientes de TI. Ele também ajuda você a diferenciar autenticação de autorização, interpretar registros de sistema e compreender responsabilidades de segurança na nuvem. A trilha parte dessas dificuldades concretas e oferece exercícios guiados.
Você pode usar a formação para iniciar estudos na área ou sistematizar conhecimentos obtidos na prática. Ela é pertinente quando existe insegurança para relacionar vulnerabilidades aos impactos, distinguir funções de privilégios ou avaliar a qualidade de uma análise. A carga de 240 horas permite trabalhar os conceitos em módulos, sem reduzir o tema a uma lista rápida de verificações.
- Você encontra dificuldade para avaliar riscos e ameaças.
- Você precisa entender registros de acesso e mudanças de configuração.
- Você quer estudar a divisão de responsabilidades em serviços de nuvem.
- Você procura critérios para evitar erros comuns durante uma avaliação.
A formação exige disposição para examinar evidências e revisar conclusões. Uma narrativa repetida muitas vezes pode se afastar do fato inicial, pois cada versão acumula interpretações. Em auditoria, você precisa reconstruir a origem de uma informação e separar hipótese de conclusão comprovada. Esse cuidado reduz afirmações frágeis em relatórios. Fonte: Roswell: Aliens, UFOs, Secret Weapons or a Government Cover-Up?, 00:40:34 a 00:41:27.
A limitação inicial é clara: o curso não transforma estudo em experiência profissional automática. Ele serve para construir vocabulário e método. Se você procura habilitação regulamentada ou uma formação acadêmica completa, esta trilha não atende sozinha a esse objetivo. A adequação depende do requisito real da atividade que você pretende exercer.
Como funciona a matrícula grátis?
A primeira matrícula é grátis, de verdade. Você pode se inscrever no curso online sem pagar por essa matrícula e estudar o conteúdo organizado em módulos. Após cumprir a formação, terá direito ao certificado digital de 240 horas, com registro público verificável por QR Code.
- 1. Selecione o curso de Auditoria Informática na oferta gratuita.
- 2. Faça sua primeira matrícula usando os dados solicitados pelo ambiente.
- 3. Acesse os módulos e realize os exercícios guiados da trilha.
- 4. Conclua o percurso para obter o direito ao certificado digital.
A gratuidade informada cobre a primeira matrícula, sem asterisco que converta essa inscrição em cobrança escondida. O dossiê não descreve telas, botões ou um fluxo de cadastro específico, portanto esses elementos podem variar no ambiente de acesso. Confira o nome do curso antes de confirmar a inscrição e preserve os dados usados no cadastro para consultar seu registro depois.
O catálogo reúne mais de 5.000 cursos, mas a gratuidade desta página se refere expressamente à primeira matrícula no curso apresentado. O dossiê não informa condições financeiras de matrículas posteriores. Essa ausência impede promessas sobre outras inscrições. A afirmação segura é direta: você começa esta formação online sem pagar pela primeira matrícula.
O que você aprende no curso de auditoria informática grátis?
Você aprende a avaliar riscos, ativos e controles de acesso, além de interpretar registros de sistema e responsabilidades na nuvem. A grade também relaciona confidencialidade, integridade e disponibilidade às decisões de segurança. Exercícios guiados ajudam a aplicar os conceitos e reconhecer erros comuns em auditorias de TI.
- Fundamentos de ativos, vulnerabilidades, ameaças e impacto.
- Autenticação, autorização e comprovação de identidade.
- Funções, grupos e aplicação do privilégio mínimo.
- Registros de atividades, eventos e mudanças de configuração.
- Segurança em IaaS, PaaS e SaaS.
- Proteção de dados durante a transferência ou o processamento.
- Armazenamento seguro dos dados.
- Disponibilidade, redundância e continuidade.
- Critérios de qualidade para registrar conclusões.
Na parte de identidade, você aprende que autenticação comprova quem solicita acesso, enquanto autorização decide se a operação pode ser executada. A autenticação multifator combina fatores de categorias diferentes, como algo conhecido pela pessoa e algo que ela possui. Duas senhas continuam na mesma categoria e podem sofrer o mesmo tipo de exposição. Fonte: Practical Cloud Security, cap. 5.
A grade diferencia grupos de funções. Um grupo reúne entidades, mas não descreve necessariamente o que elas podem fazer. Uma função reúne permissões atribuídas ou assumidas por usuários e cargas de trabalho. Funções temporárias permitem abandonar acessos elevados quando deixam de ser necessários. Você também estuda credenciais usadas entre sistemas, como chaves de API ou tokens, e a necessidade de limitar cada segredo à entidade autorizada. Fonte: Practical Cloud Security, cap. 5.
Nos módulos de nuvem, você analisa o modelo de responsabilidade compartilhada. O provedor protege a infraestrutura física, enquanto o cliente mantém os controles sob seu domínio. Em SaaS, isso inclui administrar corretamente o acesso dos usuários. Em PaaS, o provedor pode atualizar o middleware, embora certas configurações de criptografia continuem com o cliente. As fronteiras entre IaaS, PaaS e SaaS podem ser imprecisas, então a avaliação deve identificar recursos e responsabilidades concretos. Fonte: Practical Cloud Security, cap. 2.
O conteúdo também cobre a classificação de informações. O impacto de uma divulgação orienta a restrição por necessidade de conhecimento. Dados financeiros rotineiros, informações sobre funcionários e detalhes de arquitetura podem apoiar fraude ou ataques, mesmo quando parecem pouco sensíveis. A criptografia deve considerar os 3 estados dos dados: trânsito, processamento e armazenamento. Cada estado exige mecanismo compatível. Fonte: Practical Cloud Security, cap. 3.
Quais técnicas e práticas um auditor de tecnologia da informação usa?
O auditor usa procedimentos repetíveis para definir o objeto da análise, reunir evidências e testar controles. Ele compara acessos concedidos com funções reais, examina eventos registrados e relaciona falhas ao risco correspondente. A conclusão deve indicar o critério usado e os limites da evidência disponível.
- Defina o sistema, serviço ou processo que será avaliado.
- Identifique os ativos e as dependências relevantes.
- Relacione vulnerabilidades conhecidas às ameaças plausíveis.
- Estime probabilidade e consequência com os dados disponíveis.
- Teste os controles e preserve as evidências encontradas.
- Registre conclusão, impacto e ação recomendada.
Os registros de sistema documentam atividades, eventos e falhas. Também mostram mudanças no estado de redes ou aplicações. Eventos de autenticação, alterações de acesso e modificações de configuração podem revelar atividade maliciosa ou um controle enfraquecido. A técnica exige correlacionar horário, identidade e ação registrada. Um evento sem contexto raramente sustenta sozinho uma conclusão definitiva. Fonte: Ultimate Blockchain Security Handbook, cap. 13.
Na avaliação de identidade, o privilégio mínimo restringe pessoas e automações aos acessos necessários. A negação por padrão reforça esse limite. A separação de funções impede que uma única pessoa altere um sistema e depois revise os próprios registros. O auditor deve procurar permissões acumuladas, funções temporárias mantidas além da necessidade e segredos acessíveis a entidades sem justificativa operacional. Fonte: Practical Cloud Security, cap. 5.
Para continuidade, você compara a importância do sistema com o tempo aceitável de indisponibilidade. Sistemas críticos podem exigir redundância de hardware ou alternativas de suporte. Equipamentos comuns talvez possam ser substituídos sem redundância integrada. Disponibilidade significa conseguir acessar os serviços necessários, mas não garante ausência de erro funcional. Essa distinção evita tratar desempenho, correção e acesso como uma única medida. Fonte: Information Security The Complete Reference, cap. 47; Cybersecurity All-in-One for Dummies, cap. 25.
As métricas precisam corresponder ao problema avaliado. Uma iniciativa contra ransomware deve observar indicadores ligados a esse risco, pois temas amplos dificultam a medição. Avanços menores acumulados podem ser mais realistas do que uma mudança imediata. O ponto fraco dessa técnica surge quando a organização mede apenas atividades realizadas, sem verificar se o comportamento de risco mudou. Fonte: Cybersecurity All-In-One for Dummies, cap. 43.
Quais fatos ajudam a entender a evolução da auditoria informática?
A auditoria informática acompanha sistemas que mudam continuamente. Tecnologias de segurança recebem novos produtos e versões aprimoradas, então a capacidade de um controle pode ser muito diferente daquela disponível uma década antes. Por isso, uma avaliação precisa registrar a versão, a configuração e o contexto técnico examinados.
Um fato pouco lembrado é que a abertura ou o fechamento de um sistema não determina sozinho sua segurança. Em modelos teóricos padronizados, a abertura pode ampliar oportunidades de ataque e defesa na mesma proporção. O resultado prático depende do comportamento do sistema real. O auditor precisa testar as hipóteses adotadas, em vez de transformar uma característica arquitetural em veredito automático. Fonte: Security Engineering, cap. 12.
A nuvem também ampliou o número de participantes relevantes. A arquitetura de referência do NIST distingue 5 atores: consumidor, provedor, auditor, intermediador e transportador. Essa linguagem comum ajuda a classificar serviços sem prescrever uma implementação específica. Para a auditoria, a distinção esclarece quem utiliza o serviço, quem o fornece e onde ficam as avaliações independentes. Fonte: Computer Security: Principles and Practice, cap. 118.
Outra mudança foi a formalização da confiança. Um perfil de proteção define requisitos de segurança para uma categoria de produto. Avaliações baseadas nos Common Criteria comparam o produto com esse perfil e com um alvo de segurança que descreve ameaças, recursos implementados e alegações de conformidade. Essa estrutura fornece uma base formal, mas a confiança ainda depende dos testes realizados e do público que usará a avaliação. Fonte: Information Security The Complete Reference, cap. 33; Computer Security: Principles and Practice, cap. 224.
As consequências também explicam por que a área ganhou peso. Uma violação sistêmica contínua pode produzir efeitos durante 4 a 8 semanas. Casos graves podem durar 3 meses ou mais, consumir recursos de gestão e reduzir a confiança pública. Essas estimativas mostram por que a auditoria precisa examinar impacto e continuidade antes do incidente. Fonte: Computer Security: Principles and Practice, cap. 128.
Quanto ganha um auditor de tecnologia da informação?
No Brasil, a remuneração costuma ficar na ordem de milhares de reais mensais. O dossiê não fornece uma faixa numérica confiável, por isso seria incorreto inventar um piso ou teto. O valor varia conforme experiência, responsabilidade assumida, setor de atuação e complexidade do ambiente avaliado.
| Fator | Como pode afetar a remuneração | O que observar |
|---|---|---|
| Experiência | Casos anteriores podem ampliar a responsabilidade atribuída. | Escopo realmente executado e evidências produzidas. |
| Responsabilidade | Ambientes críticos tendem a exigir decisões com maior impacto. | Autonomia, exposição ao risco e dever de reporte. |
| Setor | Requisitos internos e obrigações aplicáveis variam. | Critérios exigidos para a função específica. |
| Complexidade técnica | Mais dependências tornam a avaliação trabalhosa. | Nuvem, redes, identidades e sistemas envolvidos. |
Use esses 4 fatores para comparar oportunidades com o mesmo critério. Um título de cargo isolado informa pouco sobre a rotina. Leia o escopo, identifique quais ambientes serão avaliados e confira quem responde pelas recomendações. Considere também se a atividade exige formação acadêmica, experiência comprovada ou outra qualificação. Esses requisitos dependem da vaga e não são garantidos pela conclusão deste curso.
A ausência de uma cifra fechada é uma limitação útil. Pesquisas salariais podem usar períodos, localidades e níveis de experiência diferentes. Sem essas condições, uma média parece precisa e pode orientar mal sua decisão. Compare valores que informem data, região e responsabilidades equivalentes. O curso ajuda na base técnica, mas não assegura contratação ou renda específica.
Quanto custa o curso e por que a matrícula é grátis?
A primeira matrícula custa R$ 0. Essa gratuidade é real e permite estudar online o conteúdo do curso. O dossiê não informa o modelo financeiro que sustenta a oferta, então não há base para atribuir a gratuidade a publicidade, patrocínio ou qualquer parceiro externo.
A informação confirmada possui um limite preciso: ela vale para a 1ª matrícula. Não há condição escondida que transforme essa inscrição inicial em cobrança. Também não foi fornecida uma tabela para matrículas futuras ou serviços fora do percurso descrito. Antes de solicitar qualquer item adicional, leia o valor apresentado no ambiente e decida com base nessa informação específica.
A oferta faz parte de um catálogo com mais de 5.000 cursos. Esse volume explica a possibilidade de escolher outras áreas de estudo, mas não autoriza concluir como a operação é financiada. A resposta honesta para a segunda parte da pergunta é simples: a documentação confirma a gratuidade e não registra sua justificativa comercial. Você pode contar com o custo zero da primeira matrícula, sem presumir condições que não foram apresentadas.
Quais são as limitações do curso e para quem ele não serve?
Este é um curso livre com finalidade educacional. Ele não substitui graduação ou curso técnico e não exige reconhecimento do MEC. A formação serve para desenvolver conhecimentos sobre auditoria e segurança de TI, mas não concede habilitação regulamentada nem garante acesso a uma ocupação específica.
O curso não serve para quem precisa cumprir uma exigência acadêmica ou profissional que determine outra formação. Também não atende sozinho quem busca experiência prática comprovada em ambientes reais. A carga de 240 horas organiza conceitos e exercícios guiados, porém uma avaliação profissional pode envolver sistemas, responsabilidades e riscos que só aparecem no contexto de cada organização.
- Não use a conclusão como substituta de uma graduação exigida.
- Não trate o certificado como autorização de conselho profissional.
- Não presuma contratação, promoção ou remuneração garantida.
- Não aplique uma lista de controles sem verificar o ambiente real.
Há ainda uma limitação técnica. Riscos desconhecidos não oferecem informação suficiente para estimar probabilidade e impacto. Mesmo riscos conhecidos dependem da qualidade dos dados disponíveis. Por isso, uma auditoria deve declarar restrições de escopo, lacunas de evidência e hipóteses usadas. Essa transparência permite que o leitor compreenda até onde a conclusão permanece válida. Fonte: Practical Cloud Security, cap. 2.
A formação também envelhece se o estudante interromper a atualização. Produtos e controles de segurança evoluem ao longo do tempo, e uma categoria como detecção de intrusão pode mudar bastante em 10 anos. Use o plano de continuidade do curso para orientar novos estudos e confira documentação atual antes de aplicar uma técnica em produção. Fonte: Cybersecurity All-in-One for Dummies, cap. 5.
O que você recebe ao concluir o curso?
Após concluir a formação, você tem direito a um certificado digital com carga horária de 240 horas. O documento possui registro público e pode ser verificado por QR Code. Essas características permitem conferir a existência do registro associado ao certificado apresentado.
O QR Code fornece um caminho de verificação, mas você ainda deve conferir se a página aberta corresponde ao documento e à pessoa identificada. O registro público confirma a emissão cadastrada. Ele não cria uma licença profissional e não substitui requisitos definidos por empregadores, instituições de ensino ou órgãos competentes. Essas são 3 distinções necessárias ao apresentar a formação.
| Item | Situação confirmada | Alcance |
|---|---|---|
| Certificado digital | Disponível após a conclusão. | Registra a formação de 240 horas. |
| QR Code | Associado à verificação. | Permite consultar o registro público. |
| Crachá digital | Não informado no dossiê. | Não deve ser prometido nesta página. |
| Registro profissional | Não concedido pelo curso. | É diferente do registro público do certificado. |
O termo registro pode causar confusão. Nesta oferta, ele se refere à possibilidade de verificar publicamente o certificado. Um registro profissional teria outra finalidade e dependeria das regras aplicáveis à ocupação. O material fornecido não informa emissão de crachá digital. Essa ausência precisa permanecer explícita para que você saiba exatamente o que receberá ao concluir.
Como emitir o certificado, a versão em inglês e a declaração de matrícula?
O procedimento confirmado começa pela conclusão do curso e termina no acesso ao certificado digital de 240 horas. Depois, você pode verificar o registro público pelo QR Code. O dossiê não descreve comandos para emitir versão em inglês ou declaração de matrícula, então esses dois documentos exigem confirmação no ambiente.
- 1. Conclua os módulos e as atividades previstas na formação.
- 2. Acesse o certificado digital liberado após a conclusão.
- 3. Abra a verificação associada ao QR Code e confira o registro público.
- 4. Procure no ambiente as opções documentais disponíveis para sua conta.
Evite presumir que um botão ou menu existe, pois nenhuma tela operacional foi fornecida. Se a versão em inglês aparecer como opção, confira a grafia do seu nome e a carga horária antes de usá-la. Para a declaração de matrícula, verifique se o documento identifica o curso e a situação da inscrição. Esses cuidados são orientações de conferência, não confirmação de disponibilidade.
| Documento | O que está confirmado | Ação segura |
|---|---|---|
| Certificado digital | Direito após a conclusão. | Acessar e validar pelo QR Code. |
| Versão em inglês | Emissão não descrita. | Consultar as opções do ambiente. |
| Declaração de matrícula | Emissão não descrita. | Confirmar disponibilidade na conta. |
A falta de instrução operacional para 2 documentos impede um passo a passo mais específico sem criar informação. Caso eles não apareçam, use somente os canais de atendimento apresentados no próprio ambiente. Não envie credenciais, tokens ou códigos de acesso a terceiros. Segredos devem ficar disponíveis apenas para a entidade que realmente precisa deles. Fonte: Practical Cloud Security, cap. 5.
Quais cursos ajudam a expandir seus estudos em auditoria informática?
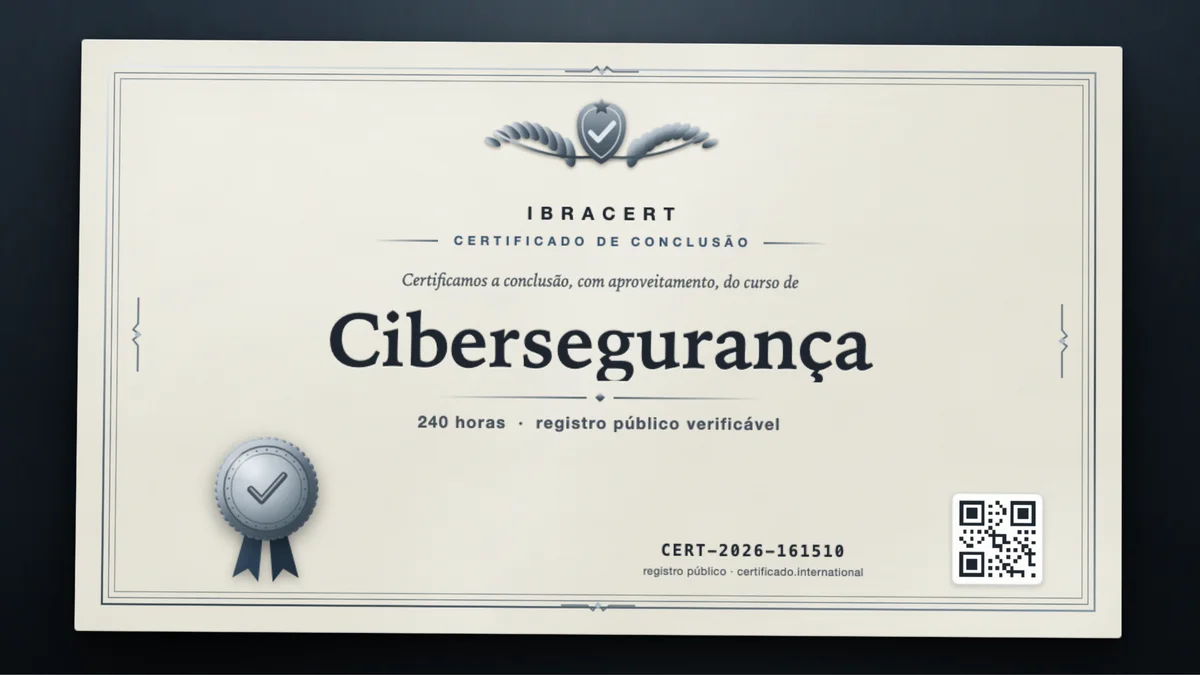
Quatro cursos complementares ampliam partes específicas da formação: cibersegurança aprofunda ameaças e resposta a incidentes; COBIT acrescenta governança e avaliação de processos; computação em nuvem detalha modelos de serviço; administração de redes fortalece a leitura de configurações, disponibilidade e registros técnicos.
- Estude cibersegurança para aprofundar vulnerabilidades, controles e resposta a incidentes.
- Escolha COBIT quando precisar relacionar governança à avaliação de processos de TI.
- Avance para computação em nuvem para entender recursos e responsabilidades em cada modelo de serviço.
- Use administração de redes para reforçar configurações, registros e continuidade.
A ordem depende da lacuna que você encontrou durante o curso principal. Se a dificuldade estiver na divisão entre provedor e cliente, comece por computação em nuvem. Se o problema envolver eventos de acesso ou disponibilidade, administração de redes oferece uma sequência coerente. Para transformar controles isolados em avaliação de processos, COBIT tem relação mais direta. Cibersegurança atende quem precisa aprofundar ameaças e resposta.
As categorias IaaS, PaaS e SaaS ajudam a organizar o estudo, mas suas fronteiras podem ser imprecisas. Observe os recursos efetivamente fornecidos e os controles mantidos pelo cliente. Essa análise também orienta a escolha entre os 4 cursos, pois cada um aprofunda uma parte diferente do trabalho. Fonte: Practical Cloud Security, cap. 2.
Você não precisa iniciar todos ao mesmo tempo, embora o catálogo tenha mais de 5.000 opções. Escolha uma lacuna identificada nos exercícios e defina um resultado observável, como interpretar eventos de autenticação ou mapear responsabilidades em SaaS. Depois, verifique se sua análise ficou mais consistente. Esse encadeamento mantém o estudo ligado a uma necessidade concreta.
Para expandir o que você aprendeu
A matrícula grátis vale para um curso — estes complementam a formação de Auditoria Informática.
Perguntas frequentes
O que é o curso de Auditoria Informática?
É uma formação educacional de 240 horas voltada à construção de uma base técnica para avaliar ambientes e controles de TI. A trilha reúne conceitos, aplicação prática, critérios de qualidade, exercícios guiados e erros comuns a evitar.
O curso de Auditoria Informática online é grátis?
Sim, a primeira matrícula é grátis, de verdade, e o conteúdo pode ser estudado online. Após a conclusão, o estudante tem direito ao certificado digital de 240 horas.
O que se aprende no curso de Auditoria Informática?
O conteúdo aborda riscos, ativos, vulnerabilidades, ameaças, controles de acesso, registros de sistema e segurança em nuvem. Também trabalha confidencialidade, integridade, disponibilidade, continuidade e critérios de avaliação.
Como funciona o curso online de Auditoria Informática?
O material é organizado em módulos e inclui exercícios guiados para apoiar a aplicação dos conceitos. A trilha também apresenta um plano de continuidade para orientar os estudos depois da conclusão.
Qual é a carga horária do curso de Auditoria Informática?
O curso possui carga horária de 240 horas. Essa carga também consta no certificado digital concedido após a conclusão.
O curso de Auditoria Informática oferece certificado?
Sim, a conclusão dá direito a certificado digital de 240 horas. O registro é público e pode ser verificado por QR Code.
O certificado do curso pode ser verificado?
Sim, o certificado digital possui registro público. A verificação pode ser realizada por meio do QR Code associado ao documento.
O curso substitui uma graduação na área de tecnologia?
Não, o curso possui finalidade educacional e não substitui uma graduação ou formação regulamentada quando ela for exigida. Ele serve para desenvolver e organizar conhecimentos sobre auditoria e segurança de ambientes de TI.
Por que os registros de sistema são importantes em uma auditoria?
Os registros documentam atividades, eventos, erros, falhas e mudanças no estado de redes e aplicações. Eventos de autenticação, alterações de acesso e mudanças de configuração podem ajudar a identificar atividades maliciosas ou controles enfraquecidos.
Como a auditoria analisa a segurança em nuvem?
A análise deve identificar quais controles pertencem ao provedor e quais permanecem sob responsabilidade do cliente. As fronteiras entre serviços podem ser imprecisas, por isso é necessário avaliar os recursos e as responsabilidades de cada ambiente.
Quais controles de identidade e acesso são relevantes?
A auditoria pode considerar autenticação, autorização, autenticação multifator, funções, privilégios mínimos e separação de funções. Também deve observar credenciais, tokens, segredos e os riscos de comprometimento dos canais de confirmação.
Como riscos e continuidade entram na auditoria informática?
O nível de risco combina a probabilidade de um evento adverso com a gravidade de suas consequências. A continuidade exige avaliar a importância do sistema, o tempo aceitável de indisponibilidade e a necessidade de redundância ou recuperação.
Comece agora — a primeira matrícula é grátis
E-mail, código de confirmação, e o curso de Auditoria Informática já aparece liberado em Meus cursos. Sem cartão.
Garantir minha matrícula grátisNossos cursos são livres: servem para você aprender e comprovar o que sabe na teoria. Eles não valem como faculdade nem como curso técnico. Se você precisa de um certificado com chancela do MEC, dá para pedir pelo suporte, pagando uma taxa à parte.